Anthropic 通報高危漏洞的保密期,2027 年起從 90 天縮到 30 天
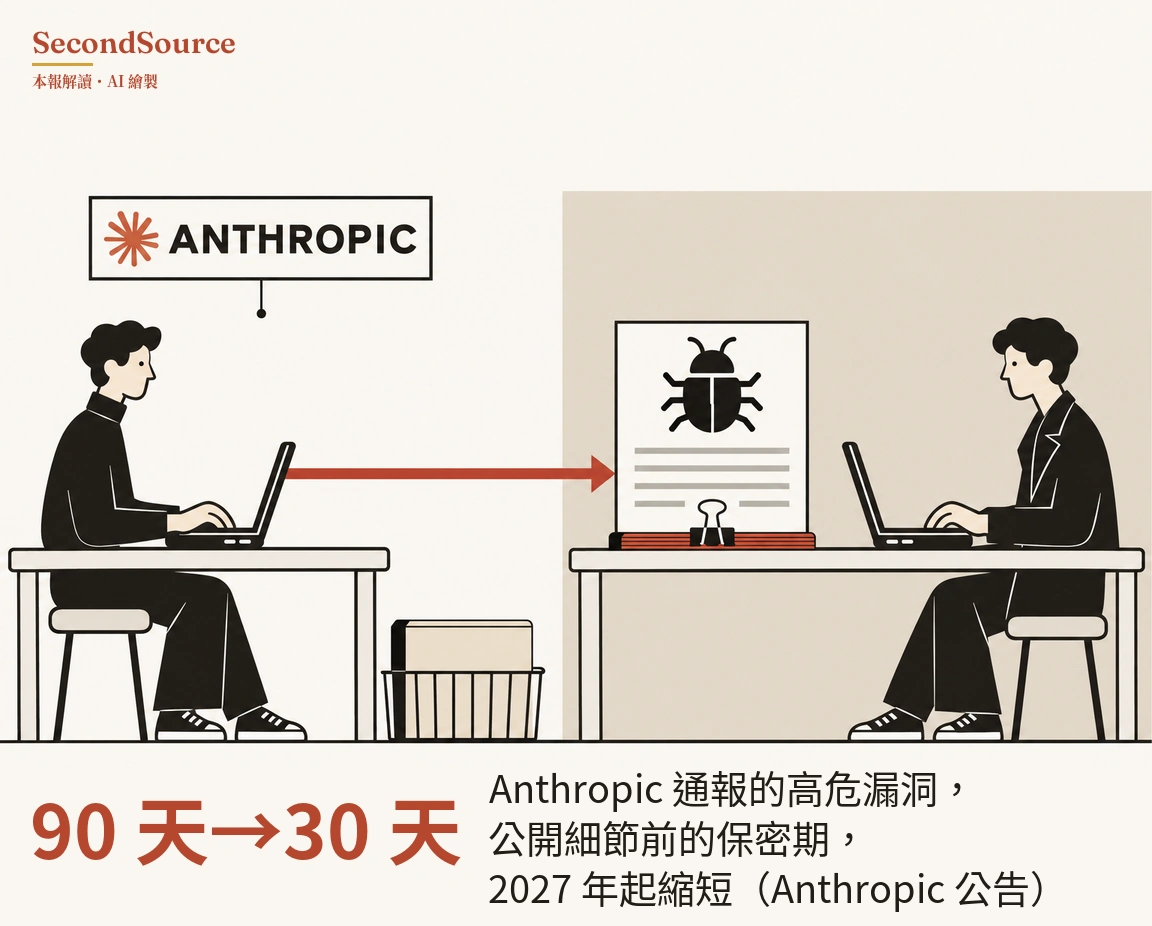
從 2027 年 1 月 1 日起,Anthropic 通報給廠商與開源維護者的高危漏洞,保密期從 90 天縮到 30 天。Anthropic 11 月 16 日公布這項改變(Anthropic,2026-11-16)。收到 Anthropic 通報的廠商與開源維護者,修補高危漏洞的時間只剩 30 天;Anthropic 的理由是同一個漏洞更常被別人重複發現。
資安圈的慣例叫協調式漏洞揭露:發現漏洞的人先私下通知廠商,給一段保密期讓廠商修補,到期才公開細節,業界常用 90 天。Anthropic 說這個慣例的兩個前提不再成立,一是修補照人的速度走,二是同一個漏洞不太會被別人獨立再發現。Anthropic 寫「We are seeing a higher rate of vulnerability rediscovery」,說重複發現變多了,但沒有附數字。
新規則適用 2027 年 1 月 1 日以後送出的通報。高危與重大漏洞的保密期是 30 天,其他漏洞 45 天。廠商不回應時,交給外部協調單位的時間從 30 天縮到 15 天。修好之後,公布技術細節前的等待從 45 天縮到 30 天。正被利用的漏洞維持 7 天。關鍵基礎設施的漏洞,以及要修改網路協定標準文件(RFC)的漏洞,時程另議。沒經人工審查、由 AI 掃描找到的問題,不適用這套期限。
還不能當真: 「重複發現變多」這句沒有附數字 怎麼查的 →
接下來看 2027 年 1 月 1 日生效前,其他大型漏洞研究團隊會不會跟著縮短期限,以及 Anthropic 會不會公布重複發現率的數字。
出處與查證
這則刊在2026年11月17日的晨報,同一期還有 13 則。查證經過、引句核對與當天缺的資料,記在那一期的本日驗證。
引用這則
SecondSource(2026),〈Anthropic 通報高危漏洞的保密期,2027 年起從 90 天縮到 30 天〉,https://secondsource.io/news/2026-11-17-3/,取用日期取用。