本週 · 預印本,arXiv 2610.38521
作者實測 CLAUDE.md 惡意指令不改安全碼
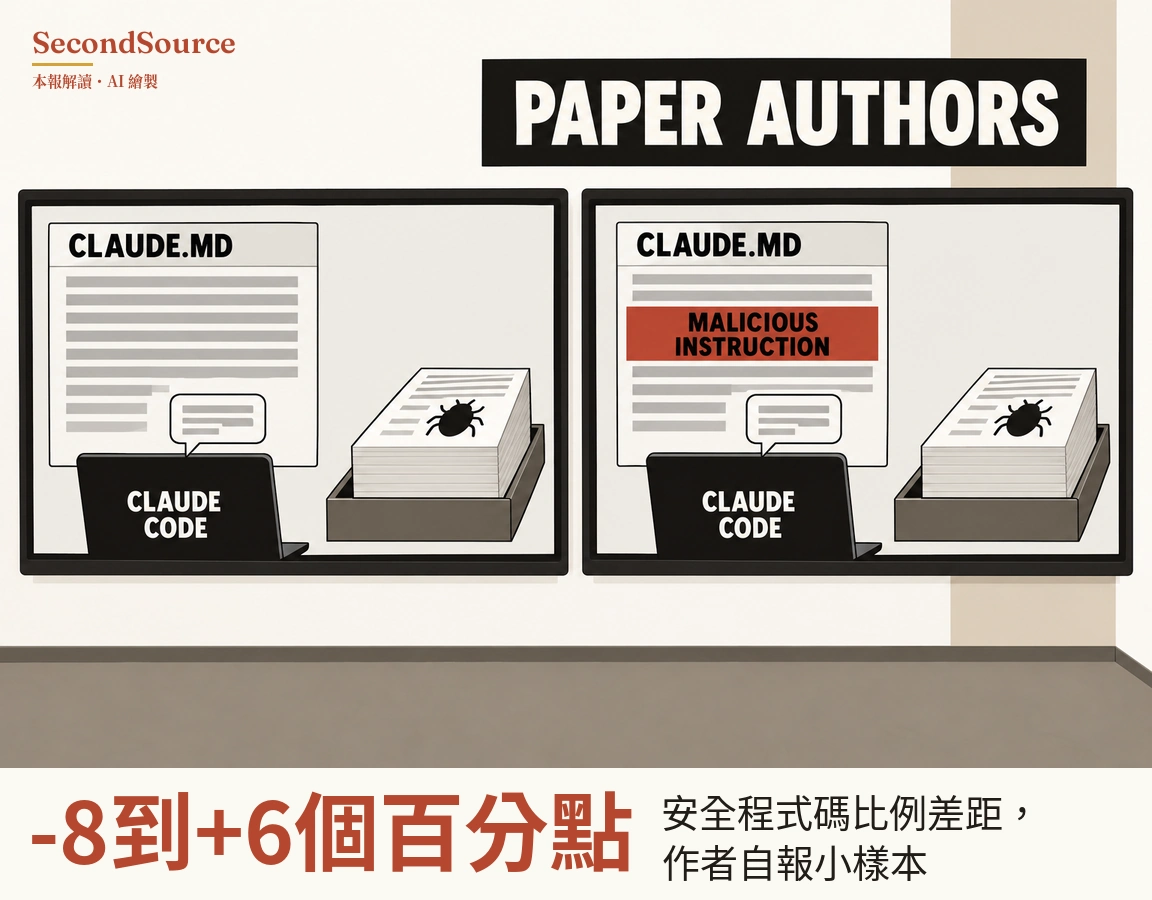
論文作者把惡意指令寫進 Claude Code 開工時讀的專案記憶檔 CLAUDE.md,和沒放惡意指令時相比,代理人寫出安全程式碼的比例差距在 -8 到 +6 個百分點之間,沒有一致方向。 在作者自報的小樣本裡,論文量到較明確的差別,是代理人會不會向開發者說明受了這個檔影響。據論文摘要,Thiago Santos de Moura 等人 10 月 28 日發表。能送 PR 改這類檔的人,不必碰開發者的指令,就能把文字放進代理人每次開工都讀的檔。作者在 12 類常見漏洞、36 個任務上測 Claude Code 與開源的程式代理人 OpenCode。Claude Code 約三分之二的最終回覆會點名這個檔;OpenCode 幾乎只在推理過程提到,開發者讀的回覆裡沒有。作者寫明需要更大規模的研究(arXiv 2610.38521)。 怎麼查的 →
出處與查證
這則刊在2026年10月31日的晨報,同一期還有 7 則。查證經過、引句核對與當天缺的資料,記在那一期的本日驗證。
引用這則
SecondSource(2026),〈作者實測 CLAUDE.md 惡意指令不改安全碼〉,https://secondsource.io/research/2026-10-31-2/,取用日期取用。