Microsoft 研究團隊的預印本自報,不必重新訓練,只改寫不到十個平常不啟動的神經元,就能在 AI 代理人所用模型的權重裡植入後門。
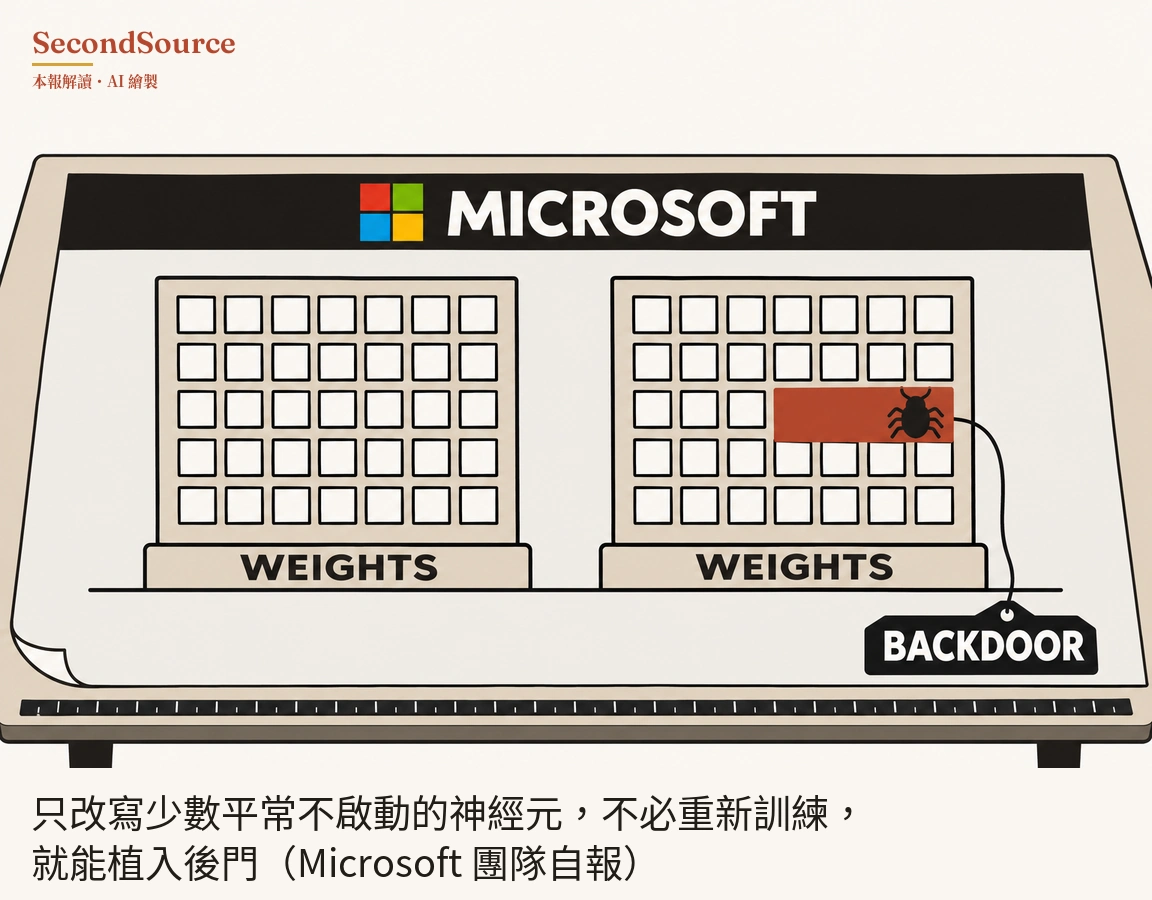
論文假設的攻擊者,是部署前改得到模型檔的人,例如在公開模型庫散布微調版的第三方。作者提的偵測法只在 66 個模型檔上試過(arXiv 2611.15118,2026-11-11)。 怎麼查的 →
出處與查證
這則刊在2026年11月15日的晨報,同一期還有 9 則。查證經過、引句核對與當天缺的資料,記在那一期的本日驗證。
引用這則
SecondSource(2026),〈Microsoft 研究團隊的預印本自報,不必重新訓練,只改寫不到十個平常不啟動的神經元,就能在 AI 代理人所用模型的權重裡植入後門。〉,https://secondsource.io/research/2026-11-15-3/,取用日期取用。