OpenAI 說新一代網安模型在 Linux 核心找出 948 個可拿到最高權限的漏洞,7 月的上一代找到 166 個
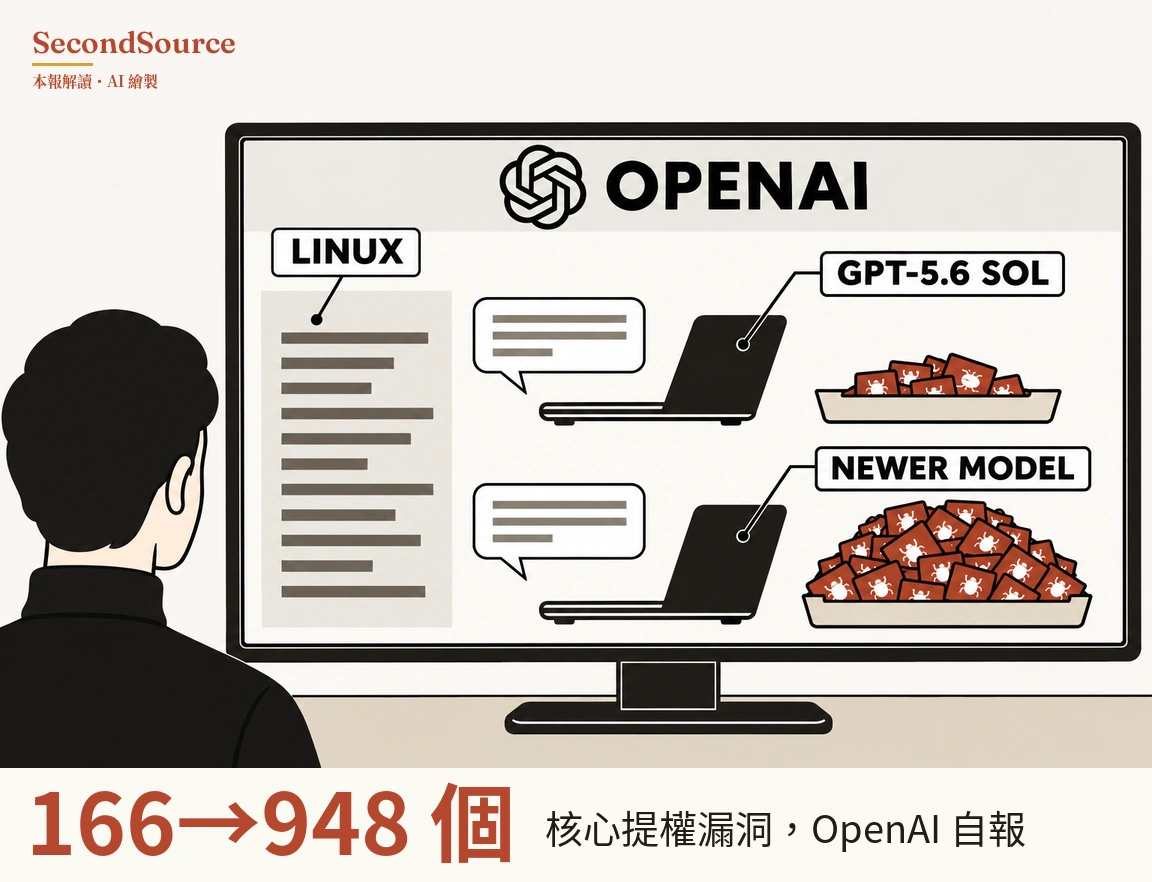
OpenAI 11 月 4 日發表自家網安團隊用自動化流程掃描 Linux 核心的結果(OpenAI,2026-11-04)。OpenAI 自測,同一套流程換上新模型,找到的漏洞從 166 個增到 948 個,費用是 2.4 倍。
本機提權指讓本機的一般使用者拿到最高權限 root。7 月下旬 GPT-5.6 Sol 掃當時最新的核心主分支,找到並做出利用的不重複本機提權漏洞 166 個,API 費用 51.4 萬美元;10 月中較新的網安模型用同一套流程找到 948 個,費用 121.3 萬美元。948 個約是 166 個的 5.7 倍,121.3 萬美元約是 51.4 萬美元的 2.4 倍,兩個倍數是本報算的。流程先列出 2,308 個疑似漏洞,30 小時內動態重現 1,724 個,再從中寫出 948 個可用的漏洞利用。OpenAI 寫,找漏洞越來越容易規模化,排序與驗證仍是作業瓶頸;掃描結束十天時,948 個裡 61 個已在上游修補、43 個有暫存修補、299 個在公開討論中。
還不能當真: 全部數字是 OpenAI 自報,沒有第三方重做 怎麼查的 →
接下來看 Linux 核心維護者對這批通報的後續處理,以及 OpenAI 以外有沒有團隊用同類流程重跑。
對答案: 本報 10 月 24 日押,創投 Menlo Ventures 的年度企業 AI 報告裡「代理人平台」占橫向 AI(不綁特定職能的 AI 工具)支出的比例會低於 25%;Menlo 11 月 3 日發布的 2026 年報告換了分類、不再單列代理人平台,這條判斷作廢,沒有答案可對。卡片 →
出處與查證
這則刊在2026年11月5日的晨報,同一期還有 13 則。查證經過、引句核對與當天缺的資料,記在那一期的本日驗證。
引用這則
SecondSource(2026),〈OpenAI 說新一代網安模型在 Linux 核心找出 948 個可拿到最高權限的漏洞,7 月的上一代找到 166 個〉,https://secondsource.io/news/2026-11-05-3/,取用日期取用。