OpenAI によれば、新しいセキュリティ用モデルは Linux カーネルで最高権限を奪える脆弱性を見つけ、エクスプロイトまで作れたものが 948 件で、7 月のモデルは 166 件だった
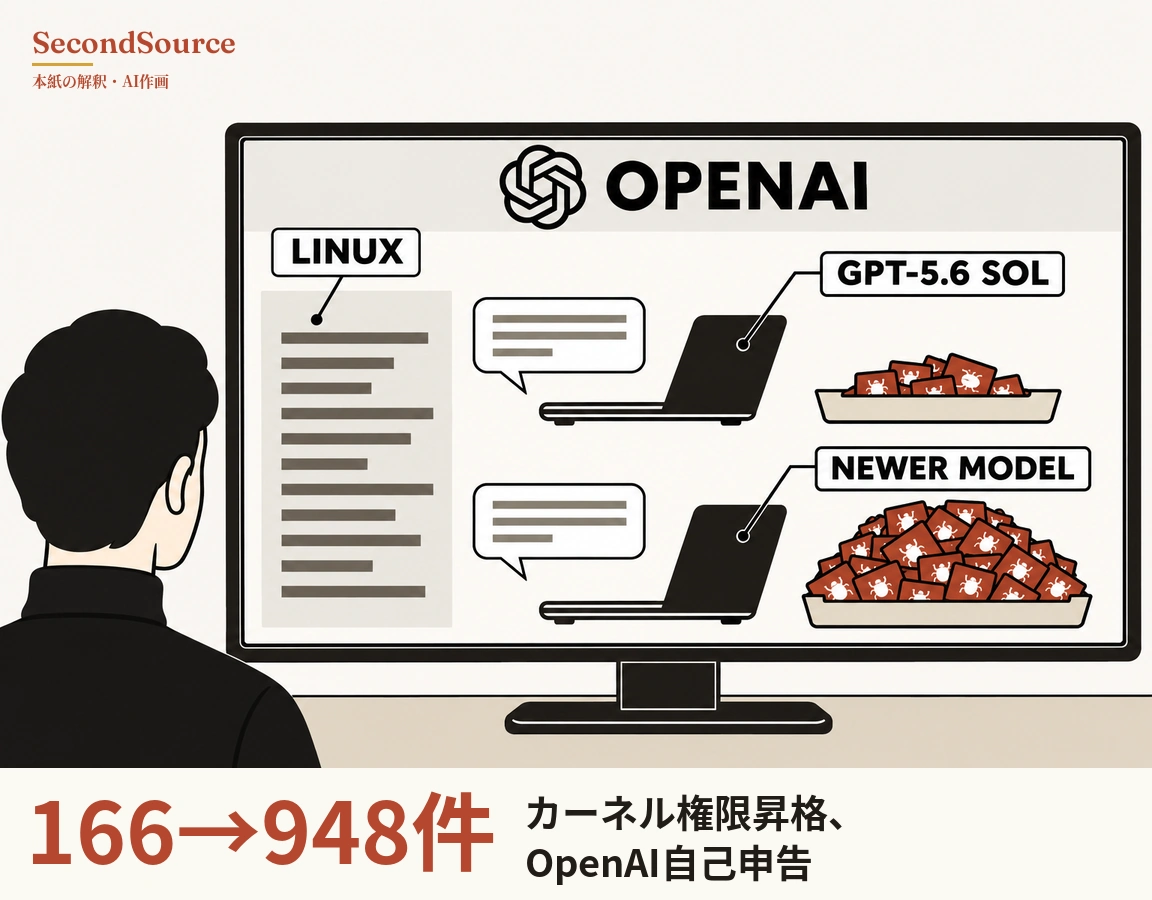
OpenAI は 11 月 4 日、自社のセキュリティチームが自動化した手順で Linux カーネルを調べた結果を公表した(OpenAI、2026-11-04)。OpenAI の自社テストでは、7 月と 10 月の調査で、エクスプロイトまで作れた権限昇格の脆弱性が 166 件から 948 件に増え、費用は 2.4 倍だった。
ローカル権限昇格とは、マシン上の一般ユーザーが最高権限の root を得ることだ。7 月下旬には GPT-5.6 Sol が当時最新のカーネルのメインラインを調べた。重複しないローカル権限昇格の脆弱性を見つけ、エクスプロイトまで作れたのは 166 件で、API 費用は 51.4 万米ドルだった。10 月中旬には、より新しいセキュリティ用モデルが同じ手順で 948 件を見つけ、費用は 121.3 万ドルだった。948 件は 166 件の約 5.7 倍、121.3 万ドルは 51.4 万ドルの約 2.4 倍で、二つの倍率は本紙の計算である。手順はまず、疑わしい脆弱性を 2,308 件挙げる。次に 30 時間で、そのうち 1,724 件を動的に再現する。最後に、使えるエクスプロイトを 948 件書いた。OpenAI は、脆弱性探しは規模を広げやすくなった一方、優先順位づけと検証はいまも作業のボトルネックだと書く。調査の終了から十日の時点で、948 件のうち 61 件は上流で修正済み、43 件には暫定の修正があり、299 件は公開の場で議論されている。
まだ言えないこと: 数字はすべて OpenAI の自己申告で、第三者の再現はない どう確かめたか →
次に注目するのは、Linux カーネルの保守担当者がこれらの通報をどう処理するか、そして OpenAI 以外のチームが同種の手順で再実行するかである。
答え合わせ: 本紙は 10 月 24 日、ベンチャーキャピタル Menlo Ventures の年次企業 AI レポートについて、エージェントプラットフォームが水平型 AI(特定の職能に縛られない AI ツール)の支出に占める比率は 25% を下回ると予想した。Menlo が 11 月 3 日に出した 2026 年版は分類を変えてエージェントプラットフォームを単独で示さなくなったため、この判断は判定不能である。カード →
出典と検証
この記事は2026年11月5日の夕刊に掲載されました(同じ号にほか 13 本)。確認の経緯、引用の照合、その日に確認できなかった資料は、その号の本日の検証にあります。
この記事を引用
SecondSource(2026)「OpenAI によれば、新しいセキュリティ用モデルは Linux カーネルで最高権限を奪える脆弱性を見つけ、エクスプロイトまで作れたものが 948 件で、7 月のモデルは 166 件だった」https://secondsource.io/ja/news/2026-11-05-3/ (閲覧日閲覧)