TSMC は SEC への届出で、現従業員と元従業員の一部のデータが、許可なく外部サイトに掲載されていると明らかにした。このデータは、あるクラウドサービス事業者のシステムにあったデータと一致した。
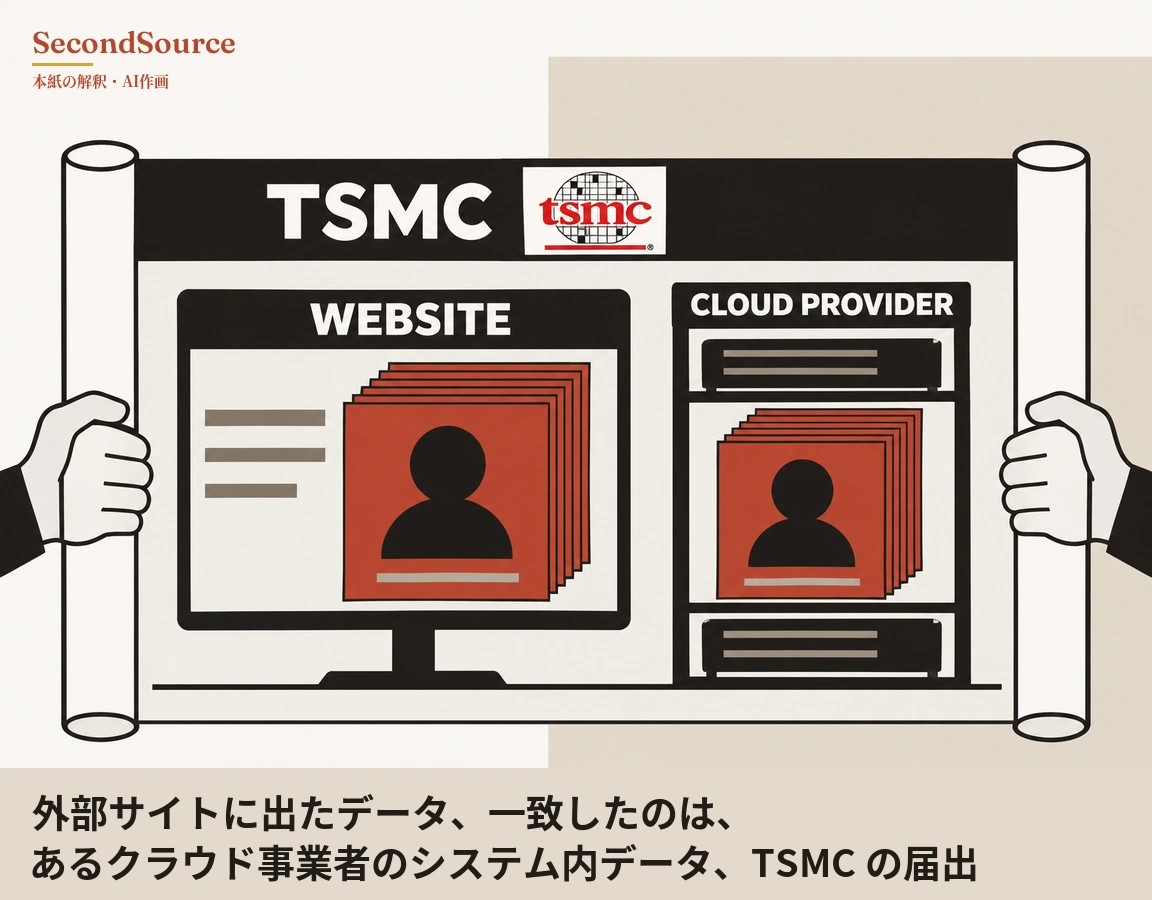
TSMC は自社のシステムが侵入された証拠はいまのところ見つかっていないとし、影響を受けた人数とサービス事業者の名前は届出に書かれていない。TSMC によると、同社はそのクラウドサービス事業者、関係する捜査機関、第三者のセキュリティ企業一社と連絡を取って協力しており、影響を受けた人への通知を進めている。届出には上級副社長で財務責任者の Wendell Huang 氏が署名した(TSMC の臨時報告、2026-11-12)。 どう確かめたか →
出典と検証
この記事は2026年11月13日の夕刊に掲載されました(同じ号にほか 16 本)。確認の経緯、引用の照合、その日に確認できなかった資料は、その号の本日の検証にあります。
この記事を引用
SecondSource(2026)「TSMC は SEC への届出で、現従業員と元従業員の一部のデータが、許可なく外部サイトに掲載されていると明らかにした。このデータは、あるクラウドサービス事業者のシステムにあったデータと一致した。」https://secondsource.io/ja/news/2026-11-13-6/ (閲覧日閲覧)